一、AJAX基础
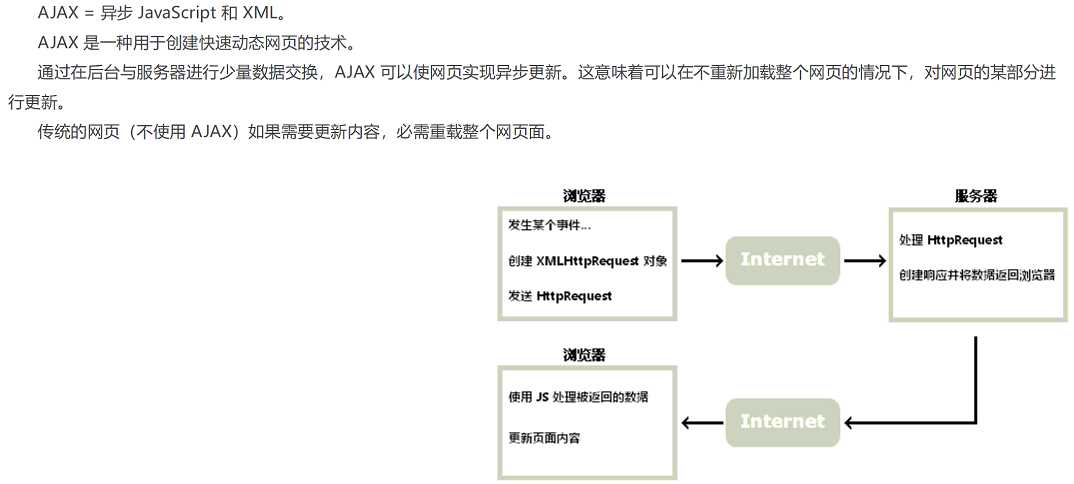
1. 什么是AJAX
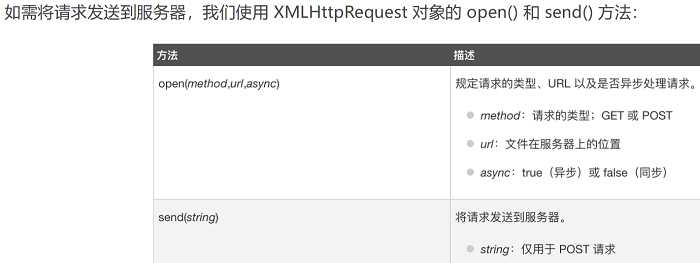
2. AJAX发送http请求
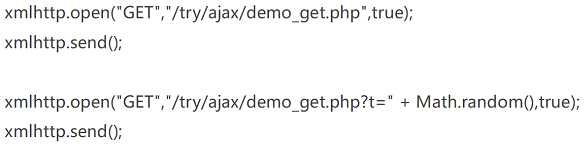
①GET请求
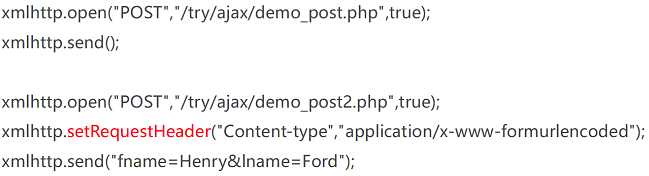
②POST请求
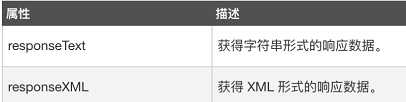
③获取服务器响应
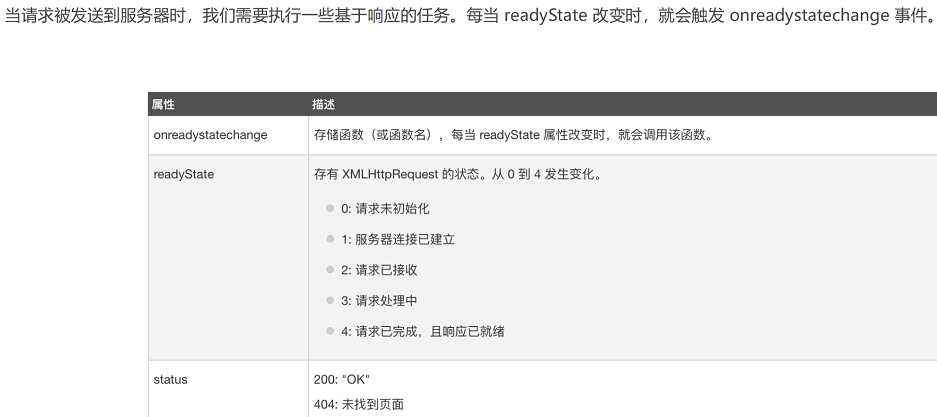
3. XMLHttpRequest的onreadystatechange
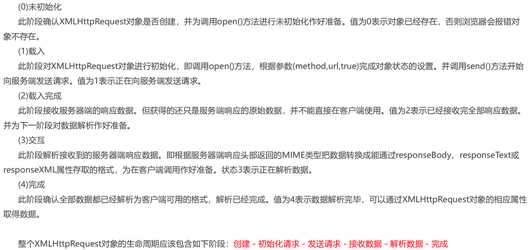
①readystate
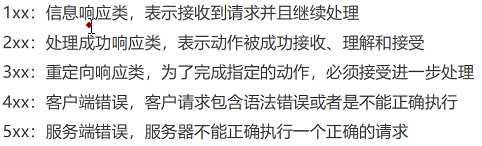
②status
二、XSS其他利用
1. XSS利用
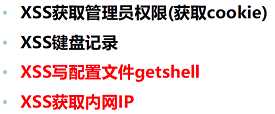
XSS写配置文件getshell只有通过代码审计能发现,黑盒测试难以利用
三、XSS平台搭建和利用
1. 自己搭建XSS平台
(不建议搞站时使用自己搭建的平台,一旦被发现容易暴露)
2. XSS公用平台(一般使用这个)
DAY16:XSS跨站脚本攻击2
原文:https://www.cnblogs.com/niangaoSDS/p/11644705.html